Ciberseguridad
Fraude del cambio de cuenta bancaria: así reconstruí un correo manipulado
Un correo con una provisión de fondos llegó con otro IBAN y el cliente pagó más de 37.000 euros a un estafador. Cómo lo reconstruí con los registros, las cabeceras y la firma de Microsoft, y qué hacer si te pasa.
Una asesoría mandó por correo a su cliente la provisión de fondos de una compraventa: el documento que le pedía el dinero de los impuestos, la notaría y el registro, y la cuenta en la que ingresarlo. El cliente pagó más de 37.000 euros, pero no a la asesoría: el PDF que le llegó llevaba otro IBAN, el de un estafador. Es el fraude del cambio de cuenta bancaria, el que INCIBE llama fraude BEC o del correo electrónico corporativo comprometido (se abre en una pestaña nueva).
La asesoría me llamó con una pregunta: ¿nos han hackeado el correo? Te cuento la auditoría forense que hice para responderla: qué busqué, qué dijeron los registros y las cabeceras, y cómo reconstruí el ataque minuto a minuto. He quitado los nombres, las direcciones, las cuentas y la fecha exacta; lo demás es tal cual. Al final tienes el informe para descargar, qué hacer si te pasa y cómo evitarlo.
Qué pasó: la provisión de fondos llegó con otra cuenta
Un viernes del otoño de 2025, la asesoría mandó tres correos al mismo cliente:
- 11:52: la provisión de fondos de la compraventa y un modelo de representación para firmar.
- 11:59: la provisión de fondos de la carta de pago y cancelación de la hipoteca.
- 12:30: una respuesta al primero, «Adjuntamos la provisión de fondos con la factura de la notaría corregida», con el PDF nuevo.
El tercero es el que importa. El PDF que guardaba la asesoría en Enviados llevaba su cuenta de siempre. El que abrió el cliente era idéntico, con el mismo membrete, el mismo texto y los mismos importes, salvo una línea: la del IBAN. El cliente pagó a esa cuenta y la asesoría no recibió nada.
Lo primero era saber dónde estaba el agujero. Si habían entrado en el correo de la asesoría, podía repetirse con cualquiera de sus clientes. Si no, había que buscarlo al otro lado.
¿Le habían hackeado la cuenta de correo a la asesoría?
La asesoría trabaja con Microsoft 365. Desde su centro de administración descargué los registros de inicio de sesión de ese día: los interactivos, cuando alguien entra con su usuario y su contraseña, y los no interactivos, cuando un programa ya autorizado, como Outlook en el ordenador o en el móvil, renueva su acceso. En total, 3 inicios interactivos y 164 renovaciones.
- Todos desde conexiones conocidas: la de la oficina y cuatro conexiones móviles de operadoras españolas, con los dispositivos que usa su personal. La ubicación de una IP móvil no es fiable, así que no me fijé en el pueblo que decía, sino en que fueran sus conexiones y sus aparatos.
- Con doble factor: cada sesión nueva pide la aprobación en Microsoft Authenticator, en el móvil. Las renovaciones que figuran como «de un solo factor» son de sesiones que ya lo habían pasado.
- Ningún intento fallido de contraseña. Los errores que aparecen son avisos de que el doble factor había caducado y había que repetirlo, lo normal en una sesión que lleva tiempo abierta.
- Nada raro: ningún país extranjero, ninguna aplicación desconocida y ningún acceso que no fuera de los suyos.
La cuenta estaba bien protegida y no había rastro de nadie más. Pero eso solo dice que no entraron en ella; no explica el cambio.
Los tres correos, según Microsoft
Microsoft 365 tiene una herramienta de seguimiento de mensajes que registra cada correo que sale: cuándo, a quién y qué contestó el servidor de destino. Busqué los correos de ese día al cliente. Salieron tres, los mismos que había en Enviados, y los tres se entregaron.
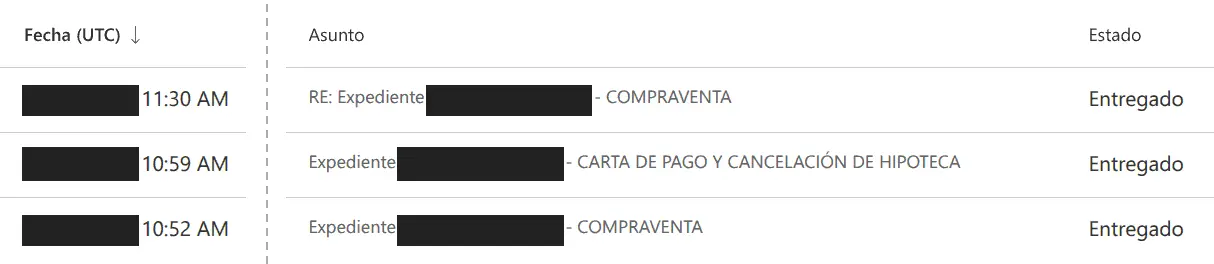
El detalle del tercero dice que salió a las 11:30, hora universal (las 12:30 en España), y que a las 11:31 lo entregó al servidor de correo del cliente, que lo aceptó sin errores.
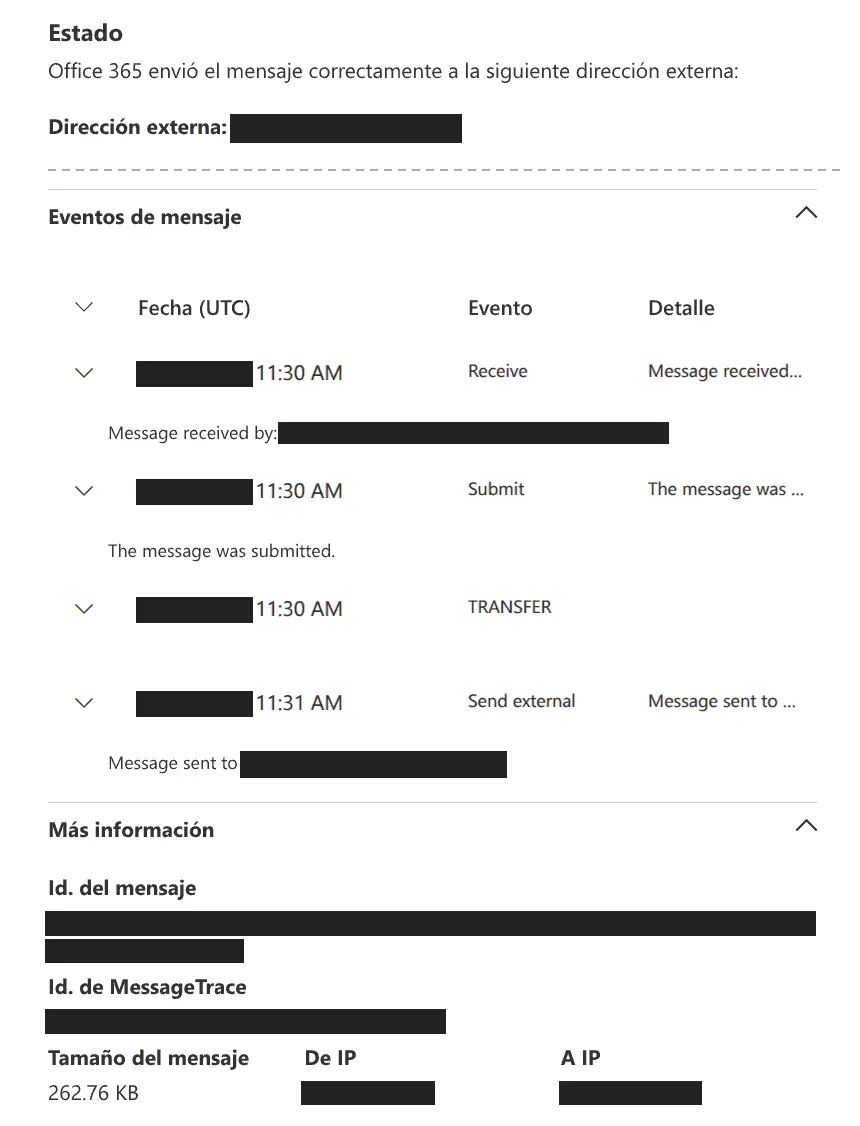
Por el lado de la asesoría, el correo salió bien. Faltaba ver qué había llegado.
Auditoría forense del correo: el que salió y el que llegó
Pedí los tres correos tal como estaban en el buzón del cliente, guardados como fichero, con todas sus cabeceras. Las cabeceras son el sobre del correo: cada servidor por el que pasa añade una línea con su nombre y la hora, y el último apunta cuándo lo dejó en el buzón.
Los dos primeros eran idénticos a los de Enviados, adjuntos incluidos. El tercero tenía el mismo identificador (el número de serie que le pone Microsoft al enviarlo), el mismo asunto y el mismo texto, pero la hora no cuadraba:
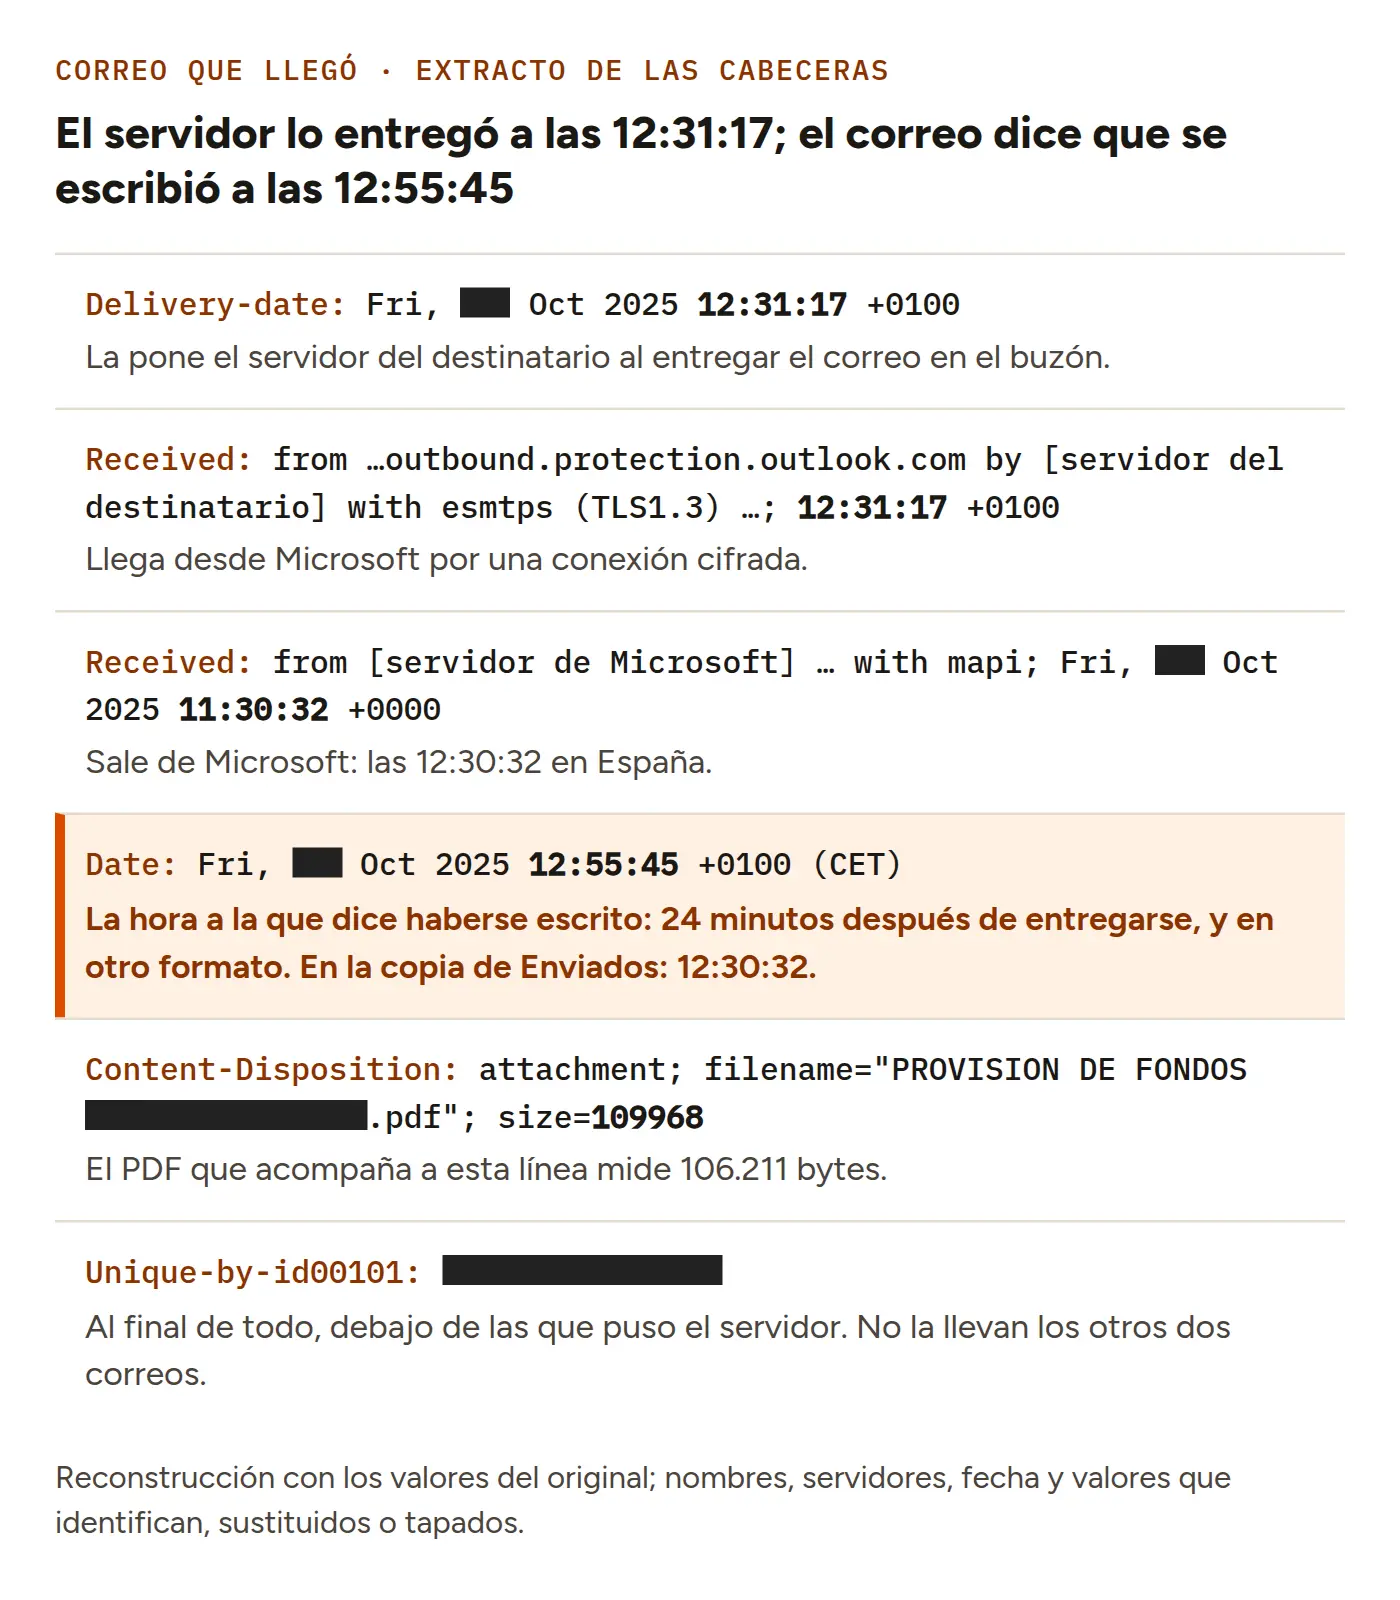
- El servidor del cliente apuntó que lo recibió y lo dejó en el buzón a las 12:31:17, 45 segundos después de salir de Microsoft.
- La cabecera Date, la que dice cuándo se escribió el correo, marcaba las 12:55:45.
Un correo no se entrega 24 minutos antes de escribirse. La fecha se cambió después de que llegara.
El PDF: el mismo documento con otra cuenta
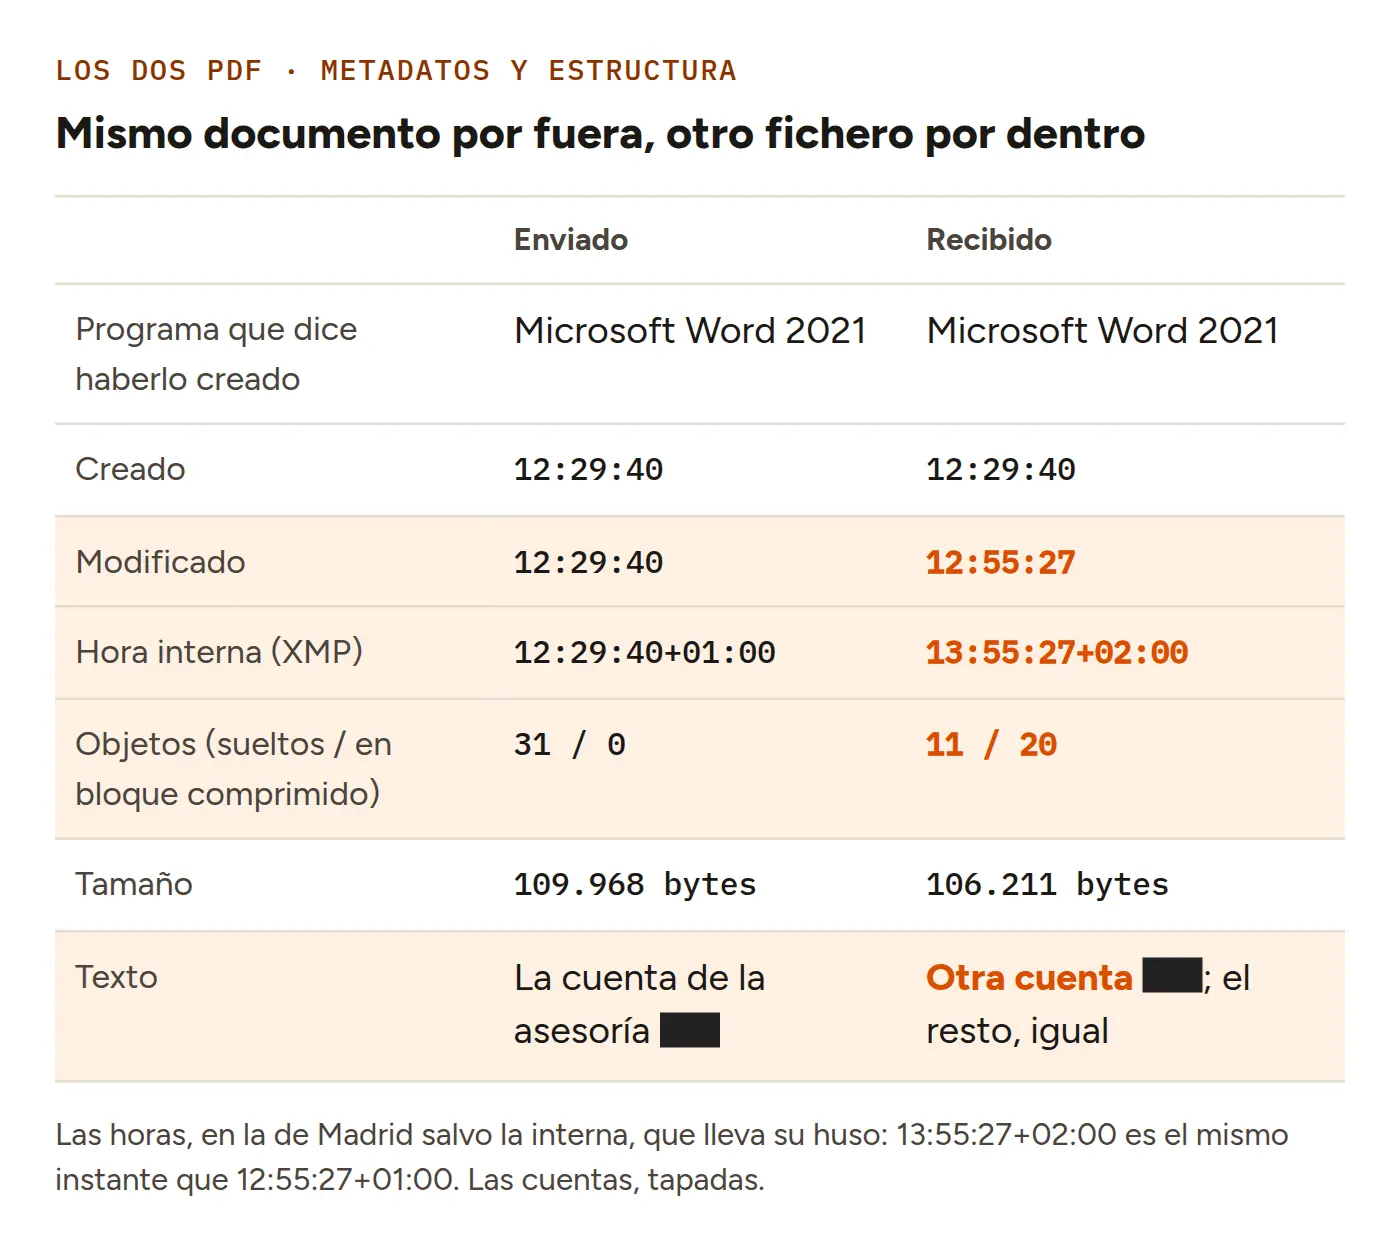
Comparé los dos PDF, el de Enviados y el que recibió el cliente. Saqué el texto de los dos y lo comparé línea a línea: solo cambia una, la del número de cuenta.
Los metadatos, los datos que el programa guarda dentro del fichero, dicen el resto. Los dos se crearon en Word a las 12:29:40, un minuto antes de enviarse. El original no se había vuelto a tocar; el recibido se modificó a las 12:55:27, 24 minutos después de que el correo llegara y 18 segundos antes de la hora falsa del correo. Primero cambiaron el PDF y después rehicieron el correo con él.
Revisión: la firma de Microsoft lo confirma
Al preparar este artículo volví a las pruebas con calma y encontré varias cosas que no recogí en el informe. Todas apuntan en la misma dirección, y la primera no deja margen.
La firma que pone Microsoft a cada correo
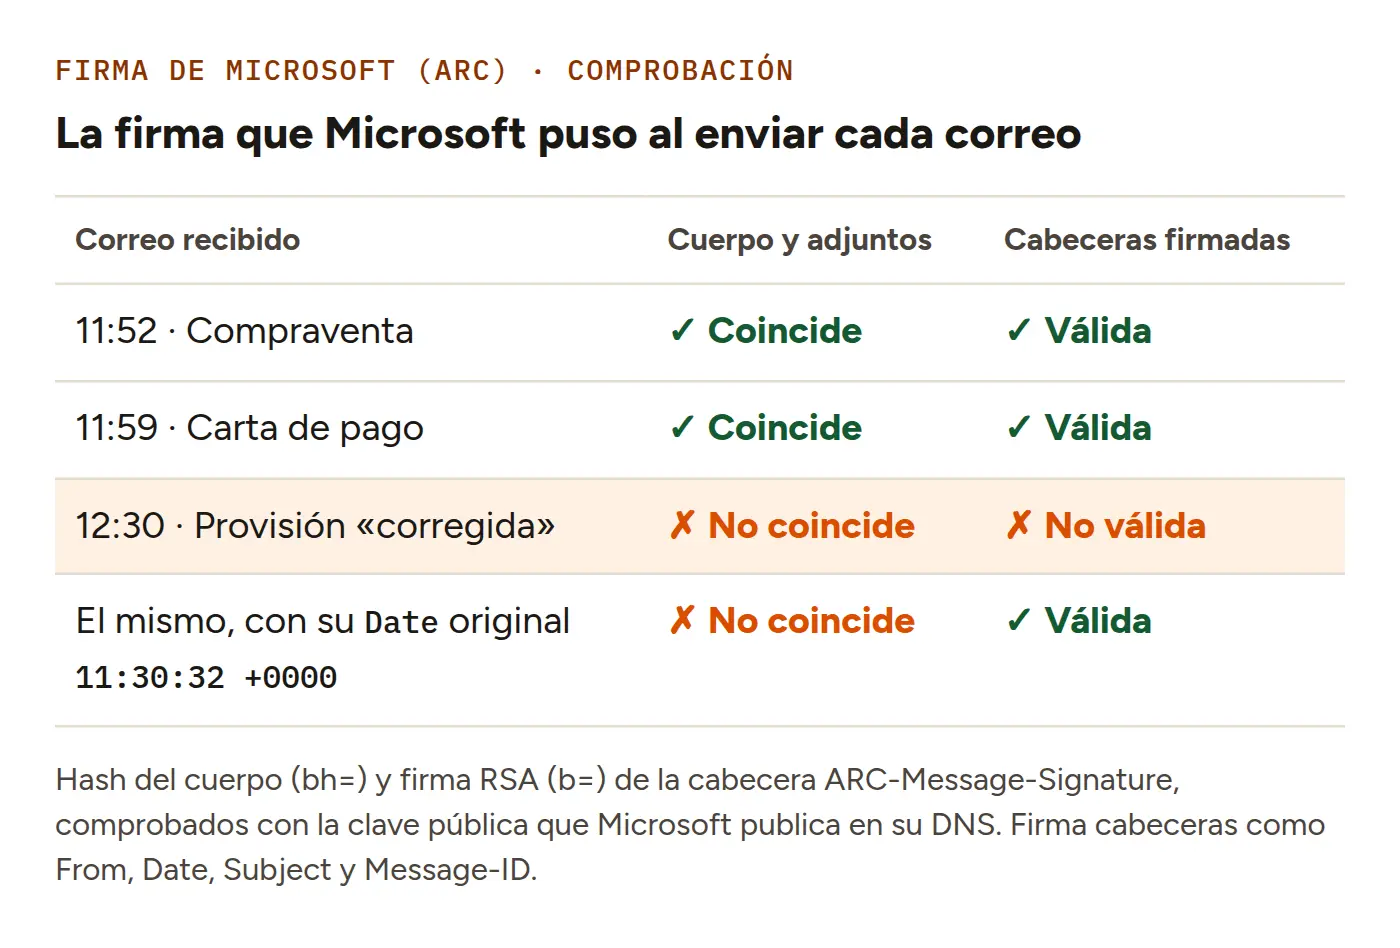
Cuando Microsoft 365 envía un correo, le añade una firma criptográfica (ARC): calcula una huella del contenido, texto y adjuntos, y la firma con su clave privada junto con varias cabeceras, como el remitente, el asunto, el identificador y la fecha. La clave pública está en el DNS de Microsoft, al alcance de cualquiera. Si cambia un solo byte de lo firmado, la comprobación falla.
La comprobé en los tres correos que recibió el cliente. En los dos primeros cuadra todo, lo que confirma también que los ficheros que me dieron eran fieles. En el tercero fallan las dos partes, el contenido y las cabeceras. Y si en el tercero vuelvo a poner la fecha como la escribe Microsoft, con la hora de envío (11:30:32 en hora universal), la firma de las cabeceras vuelve a ser válida. Eso demuestra dos cosas: que de lo firmado solo cambiaron la fecha y el contenido, y cuál era la fecha original. El remitente, el asunto y el identificador son los que puso Microsoft.
El PDF lo guardó otro programa
El PDF recibido sigue diciendo que lo hizo Word 2021, pero por dentro está reorganizado: los dos tienen 31 piezas, pero el original las guarda sueltas, como lo hace Word, y el recibido mete 20 de ellas en un bloque comprimido. Lo abrió y lo volvió a guardar otro programa, que conservó los datos de Word. Y la hora interna de esa modificación lleva el huso +02:00, cuando ese día en España regía el horario de invierno, +01:00. Es el mismo instante, las 12:55:27, pero contado desde un equipo con el reloj en otro huso. Es una pista, no una prueba: un ordenador puede tener la hora que quiera quien lo configura.
Tres huellas más en el correo
- La fecha, en otro formato. Microsoft escribe la cabecera Date en hora universal, como en los otros dos correos («+0000»). La del tercero va en hora de España y con «(CET)» al final: la escribió otro programa.
- La etiqueta del adjunto. El correo dice que el PDF mide 109.968 bytes, lo que medía el original; el que lleva dentro mide 106.211. Cambiaron el fichero y dejaron la etiqueta.
- Una cabecera que no es estándar. Al final de todo, debajo de las que añadió el servidor del cliente al recibirlo, hay una llamada Unique-by-id00101. No la llevan los otros dos correos ni la pone Microsoft: la añadió lo que montó el correo falso.
Dónde y cuándo se cambió el correo
Con todo eso, repasé los sitios en los que podía haberse cambiado:
- En el ordenador o la cuenta de la asesoría: descartado. La copia de Enviados es la buena, nadie más entró en la cuenta y Microsoft firmó el correo bueno al enviarlo.
- En Microsoft: descartado. Lo que firmó es lo que salió, y lo entregó en 45 segundos.
- Por el camino: descartado. Viajó cifrado (TLS 1.3), y un cambio en tránsito no explica un PDF modificado 24 minutos después de la entrega.
- En el buzón del cliente: es donde encaja todo. El correo entró en el buzón a las 12:31:17 y, hacia las 12:55, alguien puso en su lugar otro con el PDF cambiado y la fecha de ese momento.
Para eso hace falta acceso al buzón del destinatario o al servidor que lo guarda: la contraseña de su correo (robada con un engaño o reutilizada de otro sitio), su webmail, el panel de su alojamiento, que era un cPanel, o el propio servidor. Quien lo hizo actuó en 24 minutos sobre un correo concreto y dejó los otros dos como estaban. INCIBE cuenta un caso muy parecido (se abre en una pestaña nueva), en el que el delincuente había entrado en el correo de la empresa que pagaba.
Por qué puerta entraron solo lo pueden decir los registros del servidor del destinatario: los accesos al correo y al panel entre las 12:30 y las 13:00, los filtros que tenía el buzón y los cambios en sus ficheros. Son del alojamiento del cliente, no de la asesoría, así que en el informe dejé la lista de lo que había que pedirle. Lo que quedó demostrado es lo que necesitaba saber la asesoría: su correo salió bien y el cambio se hizo al otro lado.
La reconstrucción, minuto a minuto
- 12:29:40. En la asesoría se crea en Word el PDF corregido de la provisión de fondos, con su cuenta.
- 12:30:32. El correo sale de Microsoft 365, con su firma.
- 12:31:17. El servidor del cliente lo recibe por una conexión cifrada y lo deja en el buzón. Llega entero.
- 12:55:27. Alguien guarda una copia del PDF con otra cuenta, con un programa distinto de Word.
- 12:55:45. Un correo con ese PDF ocupa el lugar del original en el buzón, con la fecha cambiada a esa hora.
- Después. El cliente abre la provisión de fondos «corregida» y paga a la cuenta del estafador.
Qué hacer si te ha pasado
- Llama a tu banco en el momento y pide que intente parar o recuperar la transferencia. Como explica el Banco de España (se abre en una pestaña nueva), una transferencia no se puede anular sin más: el banco tiene que hacer esfuerzos razonables por recuperarla, pero para devolverla hace falta el consentimiento del titular de la cuenta que la recibió, y los estafadores mueven el dinero enseguida. Cada hora cuenta.
- Denuncia en la Policía Nacional o en la Guardia Civil, y lleva una copia al banco.
- Llama al 017, la línea de ayuda en ciberseguridad de INCIBE. Es gratuita y te orientan.
- No borres ni reenvíes el correo. Al reenviarlo se pierden las cabeceras originales, que son la prueba. Guárdalo como fichero desde tu programa de correo, con el adjunto tal como llegó.
- Pide los registros cuanto antes, a tu proveedor y al de la otra parte, porque duran poco. Microsoft 365 guarda los inicios de sesión 7 días en los planes Business Basic y Business Standard, y 30 en Business Premium; el seguimiento de mensajes, 90 días. Un alojamiento con cPanel guarda el seguimiento de entregas 10 días si nadie lo ha cambiado.
- Cierra la puerta, después de guardar las pruebas: cambia las contraseñas del correo, activa el doble factor, cierra las sesiones abiertas y revisa las reglas de reenvío y los filtros del buzón.
Cómo protegerte del fraude del cambio de cuenta bancaria
- Confirma por teléfono cualquier cuenta nueva o «corregida», llamando a un número que ya tuvieras, nunca al que venga en el correo. Es lo que habría parado este fraude con seguridad: el correo era auténtico hasta que lo tocaron, y el remitente, el membrete y la firma eran los de verdad.
- Fíjate en el aviso de tu banco. Desde el 9 de octubre de 2025, en la zona euro, el banco comprueba antes de cada transferencia si el nombre del beneficiario que escribes corresponde al titular de la cuenta, y te avisa si no coincide (lo explica el Banco de España (se abre en una pestaña nueva)). Si te avisa, para y llama. Ojo: una empresa que paga en remesas puede haber renunciado a esa comprobación.
- Activa el doble factor en todos los buzones. En muchos alojamientos compartidos, las cuentas de correo no lo admiten y basta la contraseña para leerlas desde cualquier sitio: si es tu caso, que sea larga, única y que no la uses en ningún otro servicio.
- Revisa de vez en cuando las reglas, los filtros y las sesiones abiertas de tu buzón: es lo primero que deja un intruso para leer sin que lo veas.
- Si eres tú quien cobra, avisa a tus clientes de que nunca cambiarás tu cuenta por correo, y dilo también en las facturas.
- Forma a tu equipo: el «hemos cambiado de banco» y la factura «corregida» son de los engaños que más dinero mueven.
El informe, para descargar
Aquí tienes el informe de la auditoría en su versión pública (PDF, 8 páginas, 504 KB). Es el que entregué en noviembre de 2025, rehecho desde cero sin nombres, direcciones, cuentas, IP ni la fecha exacta, y con la revisión de este artículo al final.
¿Quieres saber cómo acabó?
Por suerte, el informe no hizo falta. Mi cliente era la asesoría, que ni había hecho nada mal ni tenía a nadie dentro de sus sistemas. Su cliente, el del correo manipulado, reclamó el pago a su banco y, por lo que sé, al poco tiempo le devolvieron el dinero. No tengo más detalles, y tampoco tuve acceso a su lado para saber por dónde había entrado el intruso, si por su ordenador o por su servidor de correo: me quedaré con la curiosidad. Al final se resolvió sin juicios ni seguros, pero estuvo muy cerca de ser una pequeña gran catástrofe.
Si te ha pasado algo parecido o quieres saber cómo de protegido está el correo de tu empresa, escríbeme. Hago auditorías como esta y, dentro del mantenimiento informático, formación en ciberseguridad para que tu equipo reconozca estos fraudes antes de pagar.